Processzor
2× Intel Xeon E5-2687W v4
24 mag / 48 szál @ 3.0 GHz (Turbo 3.5 GHz)
SERVER · STORAGE · VIRTUALISIERUNG
Vállalati szintű hardver, redundáns rendszerek, német adatközpont. A megbízható webalkalmazások és szolgáltatások technikai alapja.
13+ TB
Összes tárhely
48
CPU-szál
768 GB
RAM
99,98 %
Rendelkezésre állás (Tier3+)
HARDWARE
Processzor
2× Intel Xeon E5-2687W v4
24 mag / 48 szál @ 3.0 GHz (Turbo 3.5 GHz)
Memória
768 GB DDR4 ECC
Registered ECC RAM — maximális megbízhatóságért
Rendszer
Debian 13 (Trixie)
Kernel 6.17 · KVM/LXC-hypervisor
RAID-vezérlő
Dell PERC H730P Mini
2 GB NV Cache · hardveres RAID, BBU-val
STORAGE
Redundáns tárolási architektúra hardveres RAID-del és ZFS-tükrözéssel — maximális adatbiztonságért.
SSD · 7.15 TB
4× 1788 GB · PERC H730P RAID
SAS 12 Gb/s
VM-tárhely és alkalmazások
HDD · 2.24 TB
4× 559 GB · PERC H730P RAID
SAS 12 Gb/s
Mentések és archívum
SSD · 3.84 TB
2× Samsung MZ7LM1T9HCJ
SATA III 6 Gb/s
ZFS-Pool (Mirror)
VIRTUALISIERUNG
Linux VM
Web-Hosting
Full-stack webalkalmazások, Node.js, React, adatbázisok
Nginx · PostgreSQL · Redis · SSL/TLS
Linux VM
NS1 Nameserver
Elsődleges DNS-szerver, saját IP-címmel
BIND9 · DNSSEC · autoritatív
Linux VM
NS2 Nameserver
Másodlagos DNS-szerver, saját IP-címmel
BIND9 · DNSSEC · redundáns
Windows VM
Windows Server
Speciális terhelések, Active Directory-tesztek, régi alkalmazások
Windows Server 2022 · Hyper-V vendégtámogatás

RECHENZENTRUM
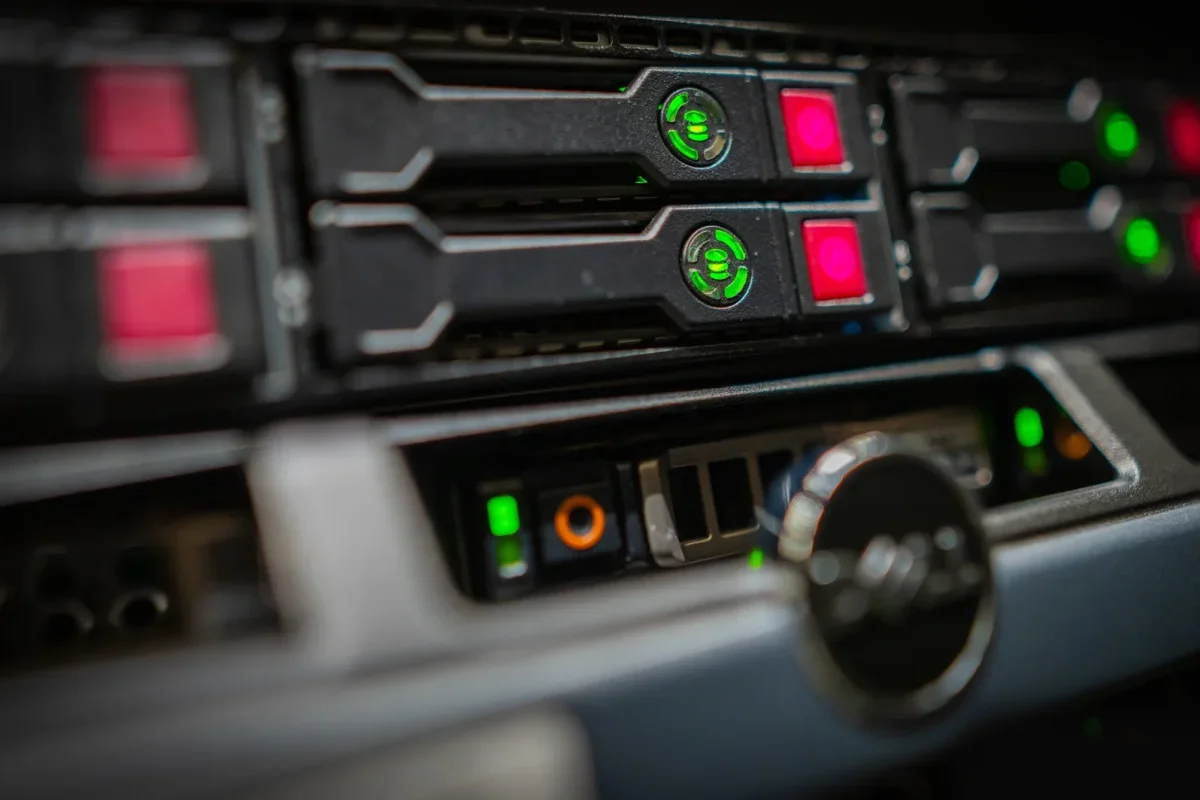
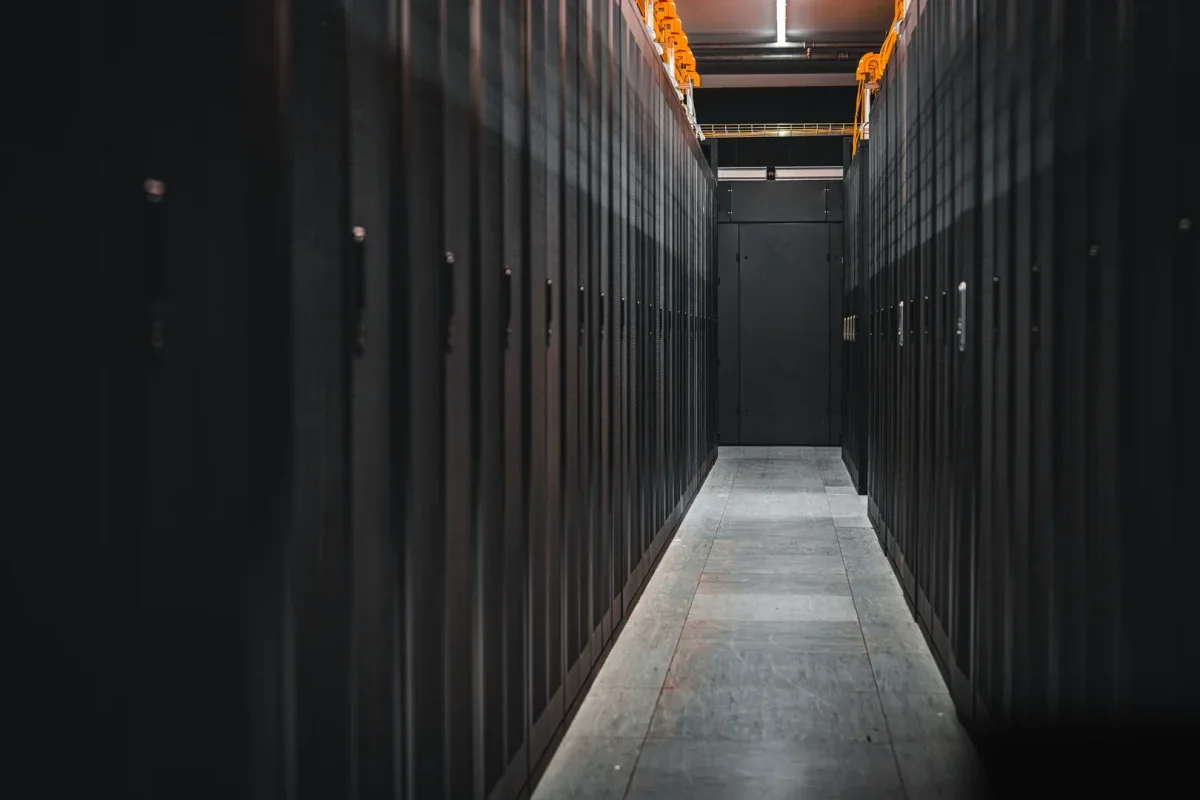
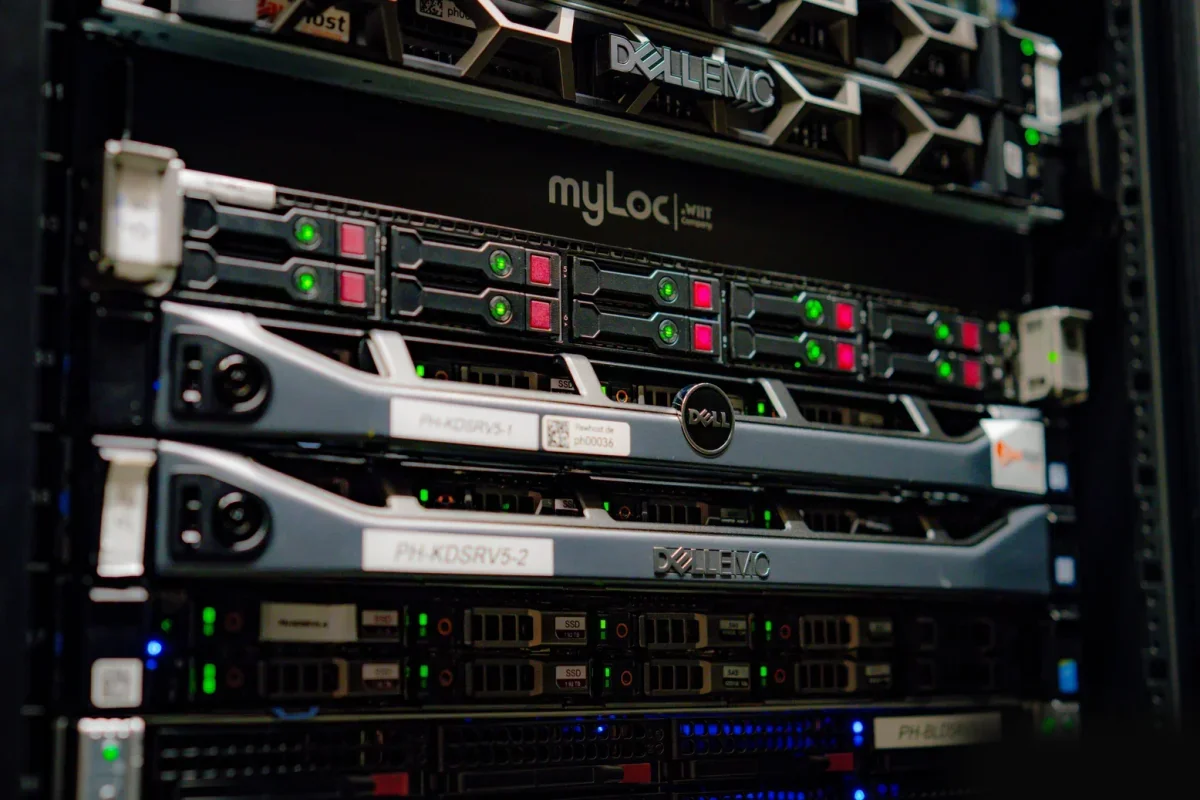
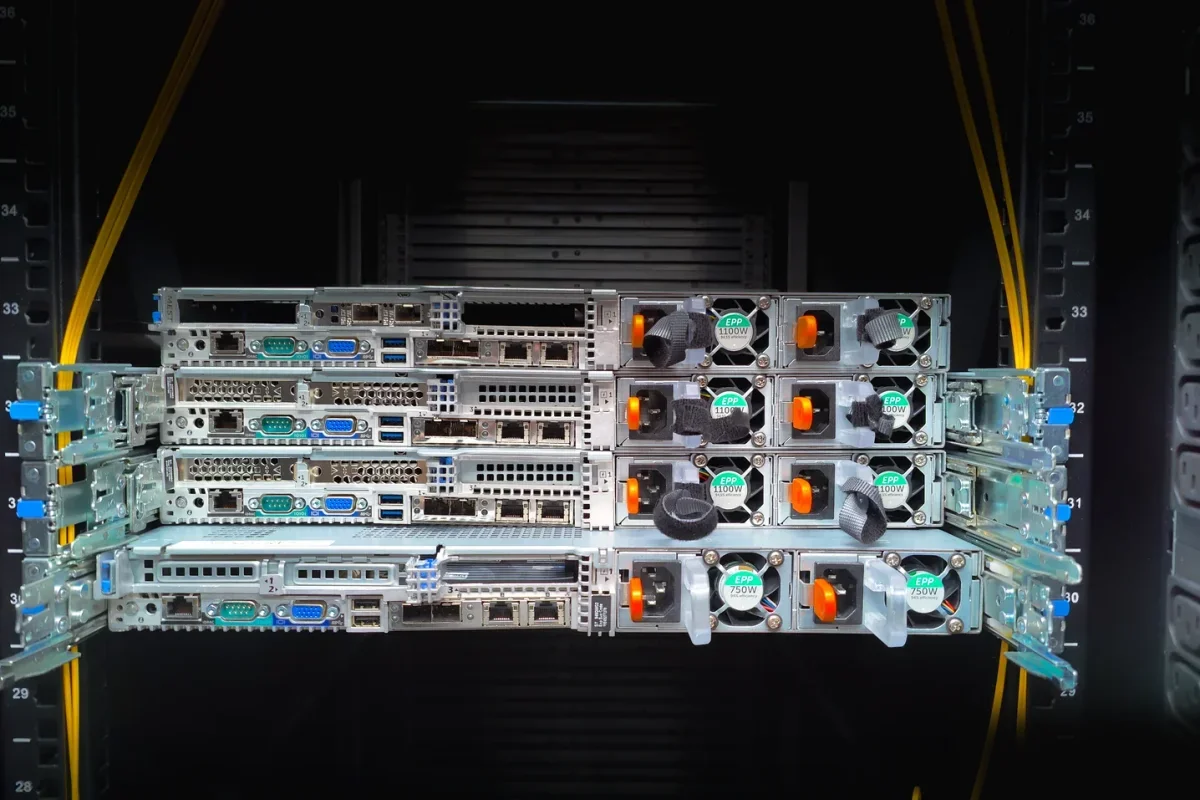
Szervereink egy Tier3+ tanúsítvánnyal rendelkező düsseldorfi adatközpontban állnak — 99,98 % garantált rendelkezésre állás, redundáns áramellátás, rackenkénti 10 Gbit-es kapcsolat, hidegfolyosós hűtés és 24/7 felügyelt beléptetés.
10 Gbit-es kapcsolat
Rackenként, szimmetrikus
Kettős áramellátás
Minden szerveren
Hidegfolyosós hűtés
Friss levegő a padlóaknából
Szünetmentes táp + dízelaggregátor
Vészhelyzeti tartalék
Szigorúan ellenőrzött beléptetés
Csak felhatalmazott személyek
24/7 felügyelet
Személyzet · kamera · riasztó
NETZWERK
Dedikált IP-címek
Külön IP minden szolgáltatáshoz
DDoS-védelem
Vállalati szintű támadásszűrés
SSL/TLS mindenhol
Let's Encrypt és wildcard tanúsítványok
Saját névszerverek
NS1 és NS2 DNSSEC-kel
Tűzfal és IDS
Többszintű biztonsági felépítés
VPN-hozzáférés
Titkosított távoli elérés
PLATTFORM-SCHICHTEN
A platformot három, egymásra épülő réteg alkotja: egy KVM-alapú hypervisor élő áthelyezéssel, egy több bérlős hosting-fürt valódi, weboldalankénti konténer-izolációval, és egy viselkedésalapú biztonsági rendszer globális, közösen épített fenyegetésadatbázissal.
[01] · Virtualizáció
Bare-metal teljesítmény a KVM-nek köszönhetően, plusz pehelysúlyú Linux-konténerek a kisebb terhelésekhez (LXC). Fürt akár 32 node-ig, élő áthelyezés leállás nélkül, beépített pillanatkép- és mentéskezelés egy második helyszínre.
[02] · Hosting-platform
Modern hosting-vezérlőpult saját hardveren: minden weboldal a saját Linux-konténerében fut, saját Unix-felhasználóval — valódi elszigetelés akár ugyanazon a tárhelycsomagon belül is. Weboldalankénti erőforrás-korlátok, leállás nélküli áthelyezés a fürt node-jai között.
[03] · Biztonság
Minden szerveren viselkedésalapú behatolásmegelőző rendszer (IPS) fut, webalkalmazás-tűzfallal (WAF) együtt. Mindkettő közös, folyamatosan frissülő fenyegetésadatbázisra támaszkodik — ha a világon bárhol felismernek egy támadást, a platform perceken belül védve van. Nincsenek merev minták, helyettük valós idejű viselkedés-elemzés dolgozik.
SZOFTVER-STACK
Bevált nyílt forráskódú szoftverek minden rétegen — a hypervisortól a fájlrendszeren át az SSL-automatizálásig.
Hosting · Karbantartás · Tanácsadás
Saját infrastruktúrán kell hosting?